ロケットニュース24
昨日のニュースをいち早くお届けしたい
-
トップ
» IT
-
» 【歴代最強クラスの危険度】「三井住友カード」を名乗るフィッシングメールがスマートに個人情報を抜き取る様子の一部始終と防衛策を大公開!
特集
【歴代最強クラスの危険度】「三井住友カード」を名乗るフィッシングメールがスマートに個人情報を抜き取る様子の一部始終と防衛策を大公開!
 耕平

相変わらず、進化が止まらないフィッシングメール界隈。
以前紹介した、Amazonのフィッシングメールを始め、数々のフィッシングメールの対策を紹介したが、新たに**「三井住友カード」を名乗るフィッシングメール**が今、猛威を振るっている。
今回はこのフィッシングメールに潜入した結果、歴代最強クラスということが判明したので、個人情報を抜き取られるまでの一部始終と防御策をお伝えしたいと思う。
・入り口
**「フィッシング行為のキモは、入り口であるメールのクオリティによって被害の拡大が左右される」**と私(耕平)は考えている。
そこを踏まえて、今回の「三井住友カード」を名乗るフィッシングメールを見てみよう。
まず、パッと見のクオリティは中々のものだと思うが、よく見ると差出人が「smbc」と本家が出さないであろう表記に加えて、件名が「本メールはドメインの運用(メール送受信やホームページの表示)に関わる」と全く意味不明だ。
他にも文章に目を通してみると、「当社の検出を経て、第3者が不法悪意ログインあなたの三井住友ニコスwebサービス。」というような、お決まりの明らかに外国人が、そいつなりに寄せて作った日本語の文章感が否めないようなものも見受けられる。
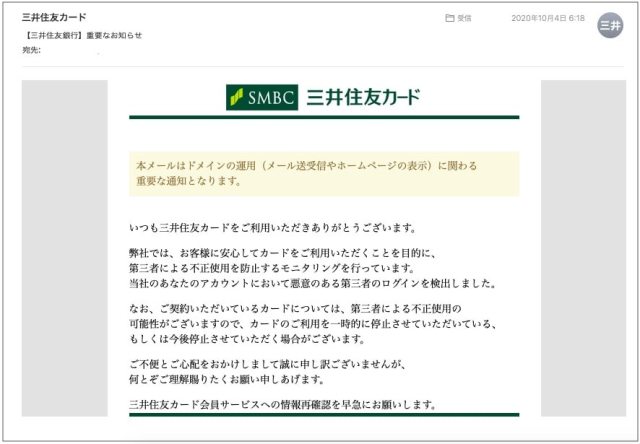
まぁ、このクオリティでは騙される人も少ないのではないか? と思いきや、この「三井住友カード」を名乗るフィッシングメールは数種類存在する。中でも私が**「こいつは手強い」**と思ったのが、このメールだ。
差出人名も「三井住友カード」、件名も「【三井住友銀行】重要なお知らせ」と、一切の違和感はない。
メールの本文も、先程のメールを全く違い、日本語の間違いもなく、まさに本家が書きそうな文章で普通に三井住友カードを契約していたら、思わずクリックしてしまうようなクオリティの高さだ。
私の場合は、たまたま三井住友カードを契約していなかったため騙されることは無かったが、契約している人がこのメールを受け取った時は、十分に注意が必要である。
・個人情報を抜かれるまでの一部始終
先程のメールをクリックすると、それっぽいフィッシングサイトに誘導される。
私も数々のフィッシングサイトを見てきたが、使用してるフォントやレイアウトも ほぼ同じなことから今回のページはトップクラスを誇るクオリティの部類に入ると断言できる。
しかし、本物のログインページと比べると、若干の綻(ほころ)びが見えてきた。
まず大きな所で、サイトの左上に本物は「三井住友カード」のロゴがあるが、偽物には無い。
そして、ID・パスワードの記入箇所の下に、本物は「左のピースを右の画像に移動させて、パズルを完成させてください。」といったセキュリティが施されているが、偽物には無く、ログインのボタンがついている。
その他、細かい違いは見受けられるが、上記の2点以外は普段の感覚では、まずそこまで見ないと思うので、ここでは割愛する。
ただ、普段の生活の中で、このメールを受信してサイトを開いた時に、本物と比べるというような思考は、よっぽど警戒している人以外はまず働かないので、このクオリティで来られると疑う余地も無く本物と信じて、つい個人情報を入力してしまう可能性は非常に高いと思っている。
そしてここから潜入を試みるが、前述したとおり、私は「三井住友カード」を契約していないため、デタラメなIDとパスワードを入力して、ログインボタンを押したところ……
なんと、普通にログインできてしまった。
ということは、恐らくこの先もデタラメな情報を打ち込んでも進めることができるだろうと確信し、ここから一気に潜入を試みる。
次に再登録の情報を入力して……
登録完了。
そして……なんと、自動的に本物の三井住友銀行のHPに飛ばされる。
このパターンは今まで見たことが無かったし、かなり自然な流れではあるので、抜き取られたことに気づかない被害者も既に出ているのではないだろうか。
いずれにしても、違和感の無い入り口のメールと本家に限りなく寄せているフィッシングサイト、再登録までの一連の自然な流れから、歴代最強クラスのクオリティと断言して間違いないだろう。
・最強の敵からの防衛策
それでは、この歴代最強クラスのフィッシング詐欺に合わないためには、どうしたらいいのか?
まず、身に覚えの無い場合は、メール自体を「迷惑メール判定+ゴミ箱直行」の1択しかない。
ただ、本当にカードを持っていた場合は、騙されて個人情報を登録してしまう可能性が十分にあるので、以下の対処法を読んでいただきたい。
今回、検証するにあたり複数の「三井住友カード」を名乗るフィッシングメールからアクセスしたところ、いずれも警告が表示された。
これはメールソフトのセキュリティではなく、インターネットブラウザの方でフィッシングサイトを判定しているらしく、私(耕平)はGoogle Chromeを使用しているが、他にもSafariやMicrosoft Edgeでも試してみたところ、同じく警告が表示されている。
この検証から歴代最強クラスのフィッシング詐欺と言えども、ほとんどがインターネットブラウザのセキュリティに引っかかるらしいが、ここで安心してはいけない。
このフィッシングサイトは半日から1日経つと、サイト自体が消滅して、また新しいURLでフィッシングメールを送りつけてくる。
そのため、セキュリティをかいくぐる可能性はゼロでは無いので、こちらの記事にも書いたように、ログインはメールのURLからではなく、検索エンジンやブックマーク経由、もしくはスマホアプリに限定することを推奨する。
また、ちょっとでも怪しいと思ったら、三井住友カードのカスタマーセンターに問い合わせてみてもいいだろう。
とにかく今回のフィッシングメールは、かなりの強敵であることは間違いないので、本記事でこのフィッシング詐欺の一連の流れと防衛策が広まることで、1人でも被害者が出ないことを強く望む。
参考リンク:三井住友カード株式会社「フィッシング詐欺にご注意」
Report:耕平
Photo:RocketNews24.
▼紹介した他にもフィッシングメールは数種類存在する
▼フィッシングサイトはパッと見、本物と変わらないクオリティだ
▼入力後、本家のページに飛ばされるという新しい流れにも注意が必要だ
▼内閣サイバーでも注意喚起を促しているぞ!
【注意喚起】(1/2)
三井住友銀行および三井住友カードをかたるフィッシングサイトへ誘導するメールの報告を受けているとして、フィッシング対策協議会が注意喚起をしています。
本文中のリンクはフィッシングサイトへの誘導です。注意してください!(続く)
— 内閣サイバー(注意・警戒情報) (@nisc_forecast) September 17, 2020
関連記事
 【警戒レベルMAX】MyJCBカードを装った悪質フィッシングメールのリンクをクリックして先に進んでみた / 感想 「カード持ってたら確実に個人情報抜かれてた…」
 【危険度大】「三井住友銀行」を名乗るフィッシング詐欺が横行中 / 本物そっくりのクオリティに最大限の注意を
 【警告】猛威を振るう「VISAカード」を騙るフィッシングメールのリンクをクリックしてみた / 身を守るために知っておくべきこと
 【気をつけろ】楽天銀行を装うフィッシング詐欺がシンプルだけど危険度高めな理由とは?
 【警告】「国税庁」を装うフィッシング詐欺が拡大中! 被害に遭わないために知っておくべき2つのこととは?
Powered by logly lift
- 【死角】灯台下暗し! 近すぎて見えなかった真実! おはようアサコちゃん第15回「こっちが驚いてるんだよ! お兄ちゃん!」
- ママチャリの「ハンドル」と「ヘッドライト」を交換したらカリフォルニアの風が吹いた / サーファースタイルにカスタム完了!?
今日の人気記事
- 【4コマ】魔王軍はホワイト企業 2111話目「エルフの森の変化㊴」
- 【4コマ】魔王軍はホワイト企業 2110話目「エルフの森の変化㊳」
- 【思い出せ】あの歌舞伎町タワーに寿司食べ放題の穴場があった! 和洋ビュッフェ『SHARI』は税込3850円で想像以上に満足度高し!
- シャウエッセンのお肉で作ったベーコン『シャウブロック』爆誕! 食べてみたところ、想定外の味わいだった
- 【4コマ】魔王軍はホワイト企業 2109話目「エルフの森の変化㊲」
- 15年物の「羽毛の枕」をオキシ漬けしたら生地が破けた… 絶対にマネしないで下さい
- 東新宿のガチ中華『山西亭』がガチすぎた /「むしろ現地を超えている」と思ったから店長に話を聞いてみた
- 娘のお気に入りのリュックを『オキシ漬け』してわかったこと。何でもかんでもキレイになるワケじゃないらしい
- 男性は駐車を手伝い、店は無料で食事を出す。ポテト屋で続く助け合い【カンバ通信:第516回】
- 『VIVANT』で話題の岐阜県庁へ! ロケ地紹介だけじゃない「見せ方」が上手い / 無料の展望ロビーもオシャレ!
- 【死角】灯台下暗し! 近すぎて見えなかった真実! おはようアサコちゃん第15回「こっちが驚いてるんだよ! お兄ちゃん!」
- ママチャリの「ハンドル」と「ヘッドライト」を交換したらカリフォルニアの風が吹いた / サーファースタイルにカスタム完了!?
-
最新の記事 5件
-
人気記事ランキング
- 今日
- 週間
- 月間
- 年間
今日
 【4コマ】魔王軍はホワイト企業 2111話目「エルフの森の変化㊴」
 【4コマ】魔王軍はホワイト企業 2110話目「エルフの森の変化㊳」
 【思い出せ】あの歌舞伎町タワーに寿司食べ放題の穴場があった! 和洋ビュッフェ『SHARI』は税込3850円で想像以上に満足度高し!
 シャウエッセンのお肉で作ったベーコン『シャウブロック』爆誕! 食べてみたところ、想定外の味わいだった
 【4コマ】魔王軍はホワイト企業 2109話目「エルフの森の変化㊲」
週間
 娘のお気に入りのリュックを『オキシ漬け』してわかったこと。何でもかんでもキレイになるワケじゃないらしい
 【4コマ】魔王軍はホワイト企業 2106話目「エルフの森の変化㉞」
 【4コマ】魔王軍はホワイト企業 2105話目「エルフの森の変化㉝」
 【4コマ】魔王軍はホワイト企業 2107話目「エルフの森の変化㉟」
 【4コマ】魔王軍はホワイト企業 2104話目「エルフの森の変化㉜」
月間
 5年間洗っていない黒リュックを「オキシ漬け」した結果…ドブ水みたいになってゾッとした
 ダイソーの「オフロードラジコン」が予想以上に遊べる! 分解したら無限の可能性まで見えた【100均検証】
 【女ひとり飲み】定食なしで2000円ちょうど!「やよい軒」を酒場として利用した正直な感想
- 娘のお気に入りのリュックを『オキシ漬け』してわかったこと。何でもかんでもキレイになるワケじゃないらしい
 【検証】セブンの「味が濃すぎて食べられない」で話題『冷やしコショウそば』を食べたらこうだった
年間
-
おすすめ記事
 【国民全員が標的】「NHK」を名乗るフィッシング詐欺が横行中!気をつけるべき2つのポイントとは?
 【警告】「ETC利用照会サービス」を騙るフィッシング詐欺が危険! 高速道路利用者はマジで気をつけて!!
 【まとめ】被害総額10億円超え! 危険度MAXなフィッシング詐欺3選+番外 / 2021年版
 【注意喚起】カード会社を装うフィッシング詐欺のメールにはテンプレートが存在していた!
 【警告】イオンカードユーザー必読!「イオンカード」を騙るフィッシング詐欺に潜入したらクオリティがヤバすぎた
 三井住友カードから重要なお知らせ「カード差し替えに関するご協力のお願い」が送られてくる → 問い合わせた結果ゾッとした
 【警告】JR東日本の「えきねっと」を騙るフィッシング詐欺に要注意! 確実にカード情報を抜き取る危険な手口から身を守る方法とは?
 【2021年最新版】Amazonを装うフィッシングメール4選 / 偽サイトから個人情報を抜き取る様子も調査してみた
 【注意喚起】PayPay銀行を名乗るフィッシング詐欺に潜入した結果…今までに無いパターンに遭遇した
 【超危険】アメリカンエキスプレスを名乗るフィッシング詐欺がヤバすぎる! 潜入したらこうだった
-
-
カテゴリー
カテゴリー カテゴリーを選択 IT (3,138) Podcast (12) お金 (1,394) ガジェット (3,014) クイズ (176) グルメ (21,484) ゲーム (2,978) コラム (4,666) スポーツ (1,292) ブログ (155) 乗り物 (987) 企画 (2,942) 動物 (2,029) 国内 (26,412) 宇宙 (503) 恋愛 (1,112) 映画 (1,708) 未分類 (4) 海外 (12,847) 漫画 (10,227) 生活 (22,239) 知識 (14,492) 芸能 (4,634) 音楽 (751)
-
アーカイブ
アーカイブ 月を選択 2026年9月 (142) 2026年8月 (322) 2026年7月 (279) 2026年6月 (295) 2026年5月 (304) 2026年4月 (302) 2026年3月 (357) 2026年2月 (311) 2026年1月 (478) 2025年12月 (406) 2025年11月 (345) 2025年10月 (324) 2025年9月 (350) 2025年8月 (385) 2025年7月 (391) 2025年6月 (419) 2025年5月 (395) 2025年4月 (346) 2025年3月 (353) 2025年2月 (327) 2025年1月 (475) 2024年12月 (435) 2024年11月 (375) 2024年10月 (386) 2024年9月 (365) 2024年8月 (386) 2024年7月 (390) 2024年6月 (385) 2024年5月 (393) 2024年4月 (358) 2024年3月 (396) 2024年2月 (375) 2024年1月 (475) 2023年12月 (438) 2023年11月 (364) 2023年10月 (371) 2023年9月 (365) 2023年8月 (362) 2023年7月 (361) 2023年6月 (376) 2023年5月 (380) 2023年4月 (356) 2023年3月 (389) 2023年2月 (333) 2023年1月 (489) 2022年12月 (431) 2022年11月 (340) 2022年10月 (384) 2022年9月 (382) 2022年8月 (405) 2022年7月 (366) 2022年6月 (407) 2022年5月 (420) 2022年4月 (340) 2022年3月 (380) 2022年2月 (322) 2022年1月 (489) 2021年12月 (407) 2021年11月 (354) 2021年10月 (360) 2021年9月 (358) 2021年8月 (354) 2021年7月 (378) 2021年6月 (390) 2021年5月 (385) 2021年4月 (345) 2021年3月 (331) 2021年2月 (290) 2021年1月 (426) 2020年12月 (386) 2020年11月 (330) 2020年10月 (327) 2020年9月 (336) 2020年8月 (354) 2020年7月 (374) 2020年6月 (374) 2020年5月 (364) 2020年4月 (374) 2020年3月 (382) 2020年2月 (352) 2020年1月 (503) 2019年12月 (433) 2019年11月 (422) 2019年10月 (439) 2019年9月 (418) 2019年8月 (418) 2019年7月 (436) 2019年6月 (409) 2019年5月 (406) 2019年4月 (412) 2019年3月 (384) 2019年2月 (348) 2019年1月 (450) 2018年12月 (401) 2018年11月 (393) 2018年10月 (409) 2018年9月 (397) 2018年8月 (403) 2018年7月 (425) 2018年6月 (414) 2018年5月 (404) 2018年4月 (445) 2018年3月 (470) 2018年2月 (424) 2018年1月 (548) 2017年12月 (472) 2017年11月 (469) 2017年10月 (481) 2017年9月 (475) 2017年8月 (465) 2017年7月 (479) 2017年6月 (482) 2017年5月 (466) 2017年4月 (480) 2017年3月 (509) 2017年2月 (454) 2017年1月 (511) 2016年12月 (513) 2016年11月 (508) 2016年10月 (486) 2016年9月 (455) 2016年8月 (483) 2016年7月 (485) 2016年6月 (477) 2016年5月 (437) 2016年4月 (467) 2016年3月 (514) 2016年2月 (462) 2016年1月 (553) 2015年12月 (451) 2015年11月 (444) 2015年10月 (462) 2015年9月 (444) 2015年8月 (432) 2015年7月 (451) 2015年6月 (463) 2015年5月 (414) 2015年4月 (395) 2015年3月 (412) 2015年2月 (340) 2015年1月 (387) 2014年12月 (359) 2014年11月 (331) 2014年10月 (374) 2014年9月 (351) 2014年8月 (312) 2014年7月 (347) 2014年6月 (312) 2014年5月 (295) 2014年4月 (272) 2014年3月 (279) 2014年2月 (237) 2014年1月 (280) 2013年12月 (262) 2013年11月 (241) 2013年10月 (285) 2013年9月 (283) 2013年8月 (265) 2013年7月 (256) 2013年6月 (229) 2013年5月 (297) 2013年4月 (341) 2013年3月 (262) 2013年2月 (221) 2013年1月 (243) 2012年12月 (252) 2012年11月 (256) 2012年10月 (258) 2012年9月 (165) 2012年8月 (202) 2012年7月 (211) 2012年6月 (280) 2012年5月 (198) 2012年4月 (198) 2012年3月 (196) 2012年2月 (211) 2012年1月 (220) 2011年12月 (240) 2011年11月 (195) 2011年10月 (217) 2011年9月 (170) 2011年8月 (145) 2011年7月 (146) 2011年6月 (186) 2011年5月 (187) 2011年4月 (119) 2011年3月 (100) 2011年2月 (62) 2011年1月 (33) 2010年12月 (54) 2010年11月 (51) 2010年10月 (21) 2010年9月 (14) 2010年8月 (22) 2010年7月 (51) 2010年6月 (47) 2010年5月 (25) 2010年4月 (23) 2010年3月 (11) 2010年2月 (20) 2010年1月 (22) 2009年12月 (30) 2009年11月 (34) 2009年10月 (29) 2009年9月 (24) 2009年8月 (17) 2009年7月 (21) 2009年6月 (16) 2009年5月 (27) 2009年4月 (14) 2009年3月 (23) 2009年2月 (19) 2009年1月 (7)
-
 【本日発売】「ローソンの福袋」(2160円)があまりにパンパンに詰まってて、持って帰るのちょっと恥ずい
 中国「渡航自粛要請」から2週間が経った京都市内「祇園」「清水寺」「錦市場」の様子を見に行ってみた
 黄ばんだスマホケースを『オキシ漬け』したらこうなった / TPU素材の変色は復活するのか?
 【青切符】4月から自転車新ルール! ヘルメット9種比較
 「秋刀魚は焼くんじゃなく茹でろ」ってSNSでバズってたから “焼き” と “茹で” を食べ比べてみた → ワタの味が変わってる!
© ロケットニュース24 / SOCIO CORPORATION
[AD]